
 English
 Deutsch
 Español
 Français
 Italiano
 Svenska
 Suomi
 Dansk
 Norsk bokmål
 Nederlands
 العربية
 עברית
 Polski
 Türkçe
 Русский
 Uzbek
 Azərbaycan
 Tiếng Việt
 ไทย
 한국어
 日本語
 简体中文
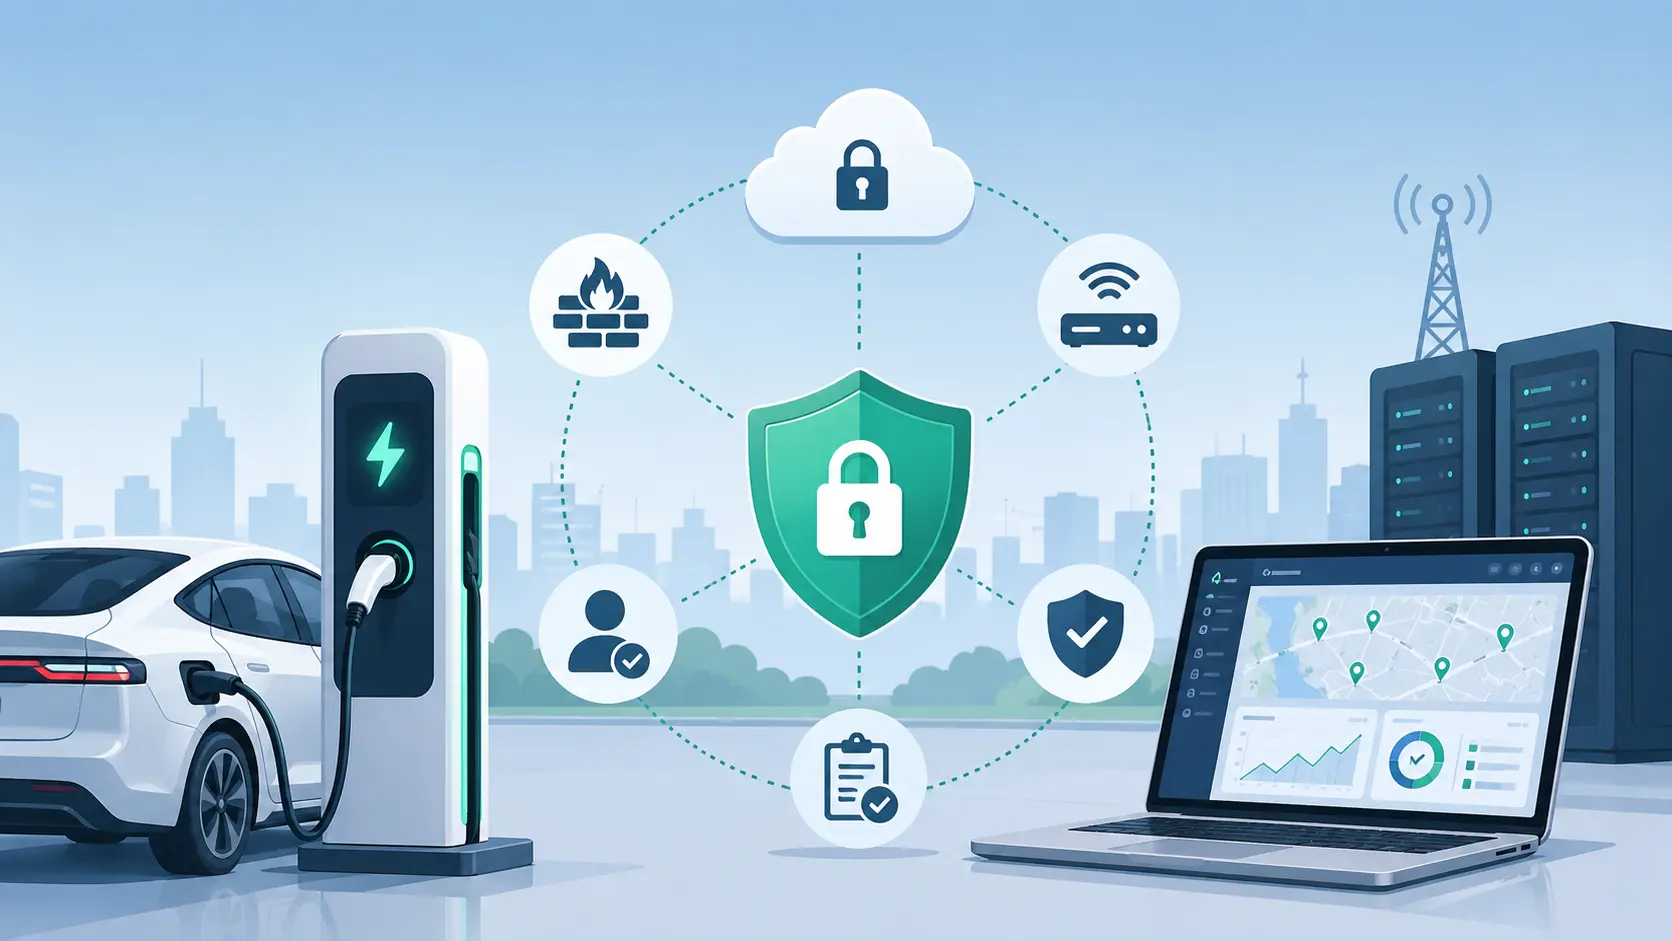
Um local de recarga pode ter o plano de concessionária certo, a combinação de carregadores correta e um plano de negócios sólido, e ainda assim ter um desempenho insatisfatório se a segurança cibernética for tratada como um pensamento posterior. Depois que os carregadores dependem de software em nuvem, sistemas de pagamento, conexões de roaming e suporte remoto, a rede deixa de ser apenas um ativo elétrico. Ela se torna um ambiente de tecnologia operacional com exposição real a inatividade, falhas de controle e risco de dados.
Para operadores e compradores, a questão prática não é se as redes de recarga de VEs podem ser atacadas. É quais falhas são mais importantes para o negócio: bloqueios remotos, implantações de firmware travadas, fluxos de pagamento quebrados, dados de disponibilidade falsos, registros de usuários expostos ou recuperação lenta após uma dependência da plataforma falhar. Os melhores programas de segurança são construídos em torno de uptime, responsabilidade e capacidade de recuperação, em vez de linguagem de conformidade abstrata.
Por Que a Segurança Cibernética é uma Decisão Operacional
Na recarga de VEs, a segurança cibernética não é apenas uma questão de TI. Ela afeta diretamente a disponibilidade do carregador, a prontidão da frota, a lucratividade do local e a governança do fornecedor.
Uma conta de administrador comprometida pode desabilitar carregadores tão efetivamente quanto uma falha de hardware. Um lançamento de software mal controlado pode criar interrupção em todo o portfólio mais rápido do que um problema elétrico local. Controles de integração fracos podem interromper roaming, faturamento ou autorização de sessão mesmo quando o carregador em si está saudável.
O tipo de local muda o impacto nos negócios. Um local de recarga CA no local de trabalho pode tolerar alguma degradação de serviço mais facilmente do que um depósito de frota ou um local comercial de recarga rápida CC, onde horas de recarga perdidas reduzem imediatamente a movimentação de veículos ou a receita. É por isso que as decisões de segurança devem estar ligadas à criticidade do local, não gerenciadas como uma lista de verificação genérica de TI.
Onde Está a Superfície de Ataque Real
A maioria dos riscos de segurança cibernética em recarga de VEs vem da camada de controle ao redor do carregador, e não apenas do gabinete do carregador em si.
| Área de Risco | Fraqueza Típica | Consequência Operacional | Pergunta do Comprador |
|---|---|---|---|
| Controlador do carregador e configuração local | Credenciais padrão, serviços locais fracos, alterações de configuração não gerenciadas | Má configuração do carregador, conectores indisponíveis, práticas locais de solução de problemas inseguras | Como os padrões são removidos e as alterações de configuração são aprovadas? |
| Rede do local | Projeto LAN plana, má segregação de sistemas corporativos ou de convidados | Contenção mais difícil, escopo de interrupção mais amplo, maior complexidade de recuperação | Os carregadores são segmentados da TI corporativa, POS, câmeras e Wi-Fi de convidados? |
| Plataforma de gerenciamento de carregadores e nuvem | Contas com privilégios excessivos, MFA fraco, trilhas de auditoria pouco claras | Comandos remotos não autorizados, alterações de tarifas ou controle de dispositivos | O MFA é obrigatório e as ações privilegiadas são registradas por usuário e momento? |
| Protocolos e integrações de terceiros | Manipulação fraca de dependências OCPP, OCPI, roaming ou pagamento | Falha na sessão, interrupção no ajuste de contas, problemas de interoperabilidade | Quais interfaces são expostas e como credenciais, tokens e certificados são rotacionados? |
| Pipeline de firmware e atualizações | Governança de lançamento fraca, planejamento de reversão ruim, permissões de push amplas | Paradas em vários locais, incompatibilidade, restauração lenta | Como as atualizações são testadas, aprovadas, distribuídas gradualmente e revertidas? |
| Dados e relatórios | Direitos de exportação incompletos, retenção pouco clara, acesso a logs fraco | Perícia insatisfatória, dependência do fornecedor, migração e resolução de disputas mais difíceis | Quem é o proprietário dos logs, histórico de dispositivos, dados do usuário e registros de configuração? |
Esta tabela é importante porque a rede de recarga é tão resiliente quanto sua dependência operacional mais fraca. Compradores que focam apenas nas classificações do gabinete do carregador ou nos níveis de energia podem perder as superfícies de controle que criam o maior risco de negócio posteriormente.
Protocolos Abertos Melhoram a Flexibilidade, mas Exigem Melhor Governança
Muitos operadores desejam ambientes abertos e interoperáveis porque reduzem o aprisionamento e apoiam uma participação mais ampla no ecossistema. Essa geralmente é a direção estratégica correta, mas “aberto” não significa autoproteção.
Os compradores devem entender o que o protocolo OCPP significa para estações de VE comerciais porque o suporte ao protocolo não é apenas uma característica de interoperabilidade. É também uma questão de governança envolvendo autenticação, controle de comandos, gerenciamento de versão, manipulação de certificados e limites de responsabilidade entre o fornecedor do carregador, o provedor de back-end e o operador.
Um ambiente aberto pode melhorar o poder de barganha de longo prazo e tornar portfólios com vários fornecedores mais fáceis de evoluir. Também pode criar uma superfície de integração mais ampla se os controles do parceiro, a rotação de credenciais e a propriedade de alterações forem vagos.
É por isso que os compradores devem avaliar redes de recarga abertas com a mesma disciplina que aplicam aos prazos de uptime ou termos de aquisição. A flexibilidade é valiosa, mas somente quando o operador ainda tem visibilidade clara sobre quem pode emitir comandos, quem é o proprietário da resposta a incidentes e como as alterações são validadas antes de afetarem locais ativos.
O Acesso Remoto e o Firmware São Riscos de Alto Impacto
O suporte remoto é uma das maiores vantagens nas redes de recarga modernas. Ele reduz visitas técnicas, acelera diagnósticos e torna gerenciamento em todo o portfólio mais prático. Também cria um dos caminhos de ataque de maior valor se os controles de identidade e a governança de alterações forem fracos.
Os operadores devem assumir que qualquer conta capaz de alterar a configuração do carregador, acesso de usuário, lógica de preços ou estado do firmware é um ponto de controle de alto impacto. Logins de suporte compartilhados, separação de funções incompleta ou regras de aprovação pouco claras tornam muito fácil para um único erro ou uma única credencial comprometida afetar vários locais.
A mesma lógica se aplica a patches e lançamentos. O artigo da PandaExo sobre estratégia de atualização de firmware para operadores é útil aqui pois enquadra as atualizações como proteção de uptime em vez de manutenção de fundo. O melhor modelo operacional usa implantação por etapas, janelas de manutenção, disciplina de reversão e monitoramento de alarmes pós-lançamento em vez de alterações amplas e únicas em toda a rede.
Há uma troca real aqui. Acesso remoto mais rápido e controle de lançamento centralizado melhoram a eficiência operacional, mas também aumentam a importância de permissões baseadas em funções, fluxos de trabalho de aprovação e registro de auditoria forte. Compradores não devem rejeitar capacidades remotas. Eles devem insistir que essas capacidades sejam governadas como controles de infraestrutura crítica.
Construa a Segurança em Torno da Capacidade de Recuperação, Não da Prevenção Perfeita
Nenhum operador pode eliminar todos os riscos cibernéticos. O objetivo mais prático é reduzir o raio de impacto, detectar problemas cedo e se recuperar rapidamente quando algo dá errado.
- Segmente o ambiente.
Mantenha carregadores, dispositivos de pagamento, interfaces de administração e sistemas corporativos em caminhos de rede claramente separados onde possível. Uma boa segregação torna a contenção mais fácil e impede que um problema local se torne um evento operacional em todo o portfólio. - Forte a identidade e o acesso.
Exija contas nomeadas, MFA para funções privilegiadas e acesso com privilégio mínimo tanto para equipes internas quanto para suporte de terceiros. Se um fornecedor ainda depende de credenciais compartilhadas para ações críticas, isso é uma bandeira vermelha comercial e operacional. - Governance cada alteração relevante.
Edições de configuração, mudanças de preços, pushes de firmware, listas de permissão e reinicializações remotas devem ser rastreáveis. O objetivo não é burocracia. É garantir que os operadores possam responder quem mudou o quê, quando e porquê após um incidente. - Monitore tanto sinais de saúde quanto de segurança.
Um problema cibernético pode aparecer primeiro como inícios de sessão com falha, padrões off-line anormais, erros repetidos de autenticação ou comportamento inexplicável do conector. O monitoramento deve conectar eventos de rede ao desempenho do carregador, não tratá-los como mundos separados. - Controle as dependências de terceiros contratualmente.
Provedores de pagamento, parceiros de roaming, plataformas de software, equipes de serviço e provedores de comunicação influenciam o risco. Contratos devem definir limites de acesso, responsabilidades de escalonamento e disponibilidade de logs, em vez de assumir que a cooperação será automática durante um incidente. - Pratique operações manuais e em modo degradado.
Os operadores devem saber o que acontece se o gerenciamento em nuvem for prejudicado, se um local perder comunicação ou se um lançamento precisar ser revertido rapidamente. O planejamento de recuperação é especialmente importante para depósitos de frota e locais DC comerciais onde a interrupção do serviço afeta cronogramas e a economia do local imediatamente.
Sinais de Alerta em Aquisição que os Compradores Devem Capturar Cedo
A maturidade da segurança geralmente se torna visível antes da implantação se os compradores fizerem as perguntas certas.
| Área | Sinal Forte | Sinal de Alerta |
|---|---|---|
| Gerenciamento de identidade | Contas de administrador nomeadas, MFA, separação clara de funções | Logins de suporte compartilhados ou controles de acesso privilegiado fracos |
| Governance de atualizações | Implantação por etapas, fluxo de trabalho de aprovação, capacidade de reversão | Direitos de push amplos com pouca visibilidade do operador |
| Registro e perícia | Logs exportáveis, histórico de dispositivos, trilha de auditoria de configuração | Operador não pode recuperar registros sem mediação do fornecedor |
| Orientação de arquitetura de rede | Recomendações claras de segregação e comunicação | Espera-se que o carregador esteja em uma LAN empresarial de uso geral |
| Proprietário do incidente | Responsabilidade definida entre hardware, plataforma e integrações | Risco de apontar dedos entre vários fornecedores |
| Propriedade dos dados | Clareza contratual sobre retenção, exportação e suporte à migração | Provedor de back-end controla efetivamente o histórico operacional |
Um comprador não precisa que cada fornecedor pareça idêntico, mas cada fornecedor deve ser capaz de explicar como os controles de segurança se mapeiam para a continuidade operacional. Se as respostas permanecerem genéricas, o risco geralmente aparece mais tarde durante a solução de problemas, migração de plataforma ou um incidente real.
Isso se torna ainda mais importante quando um local muda de parceiros ou um portfólio muda de plataforma. Uma lista de verificação de transferência de dados de carregador de VE formal deve fazer parte da revisão de aquisição porque acesso incompleto a logs, certificados, histórico de configuração e registros de usuário torna tanto a perícia quanto a transição muito mais difíceis do que deveriam ser.
As Prioridades de Segurança Mudam por Tipo de Local
Nem todo local de recarga precisa da mesma ênfase em segurança. As prioridades devem refletir como o local cria valor e o que a inatividade realmente custa.
| Tipo de Local | Maior Prioridade de Segurança | Por Que Ela Lidera |
|---|---|---|
| Recarga CA no local de trabalho e longa permanência | Controle de acesso, privacidade do usuário, processo de recuperação simples | A interrupção do serviço geralmente é tolerável por curtos períodos, mas a má governança pode escalar por muitos usuários e propriedades |
| Recarga semipública em varejo, hotéis ou uso misto | Integridade do pagamento, separação de funções, monitoramento remoto | Falhas voltadas ao cliente danificam a confiança, a precisão de liquidação e a qualidade percebida do local |
| Recarga de depósito de frota | Uptime, controle de mudanças, segregação, retorno manual | A falha na recarga afeta a prontidão de despacho e pode criar interrupção operacional imediata |
| Recarga comercial CC de alta potência | Disciplina de acesso remoto, governança de patches, resiliência de comunicação, escalonamento de incidentes | A alta utilização e as expectativas de curta permanência aumentam o custo tanto da inatividade quanto da recuperação lenta |
É por isso que uma única política de segurança corporativa não é suficiente por si só. Os operadores precisam de padrões de controle comuns, mas também precisam de prioridades de resposta no nível do local que reflitam as consequências do negócio.
Quando as equipes começam a formalizar esses fluxos de trabalho, o artigo da PandaExo sobre estratégia de uptime para redes de recarga de VE é uma referência de acompanhamento útil porque detecção, triagem e escalonamento são o que determinam se um problema cibernético se torna um evento operacional curto ou uma interrupção prolongada.
Perguntas para Colocar Diante de Fornecedores e Parceiros
Essas perguntas geralmente expõem se um fornecedor tem um modelo operacional real ou apenas uma narrativa de segurança superficial.
- O MFA é obrigatório para cada usuário privilegiado, incluindo pessoal de serviço de terceiros?
- O operador pode auditar reinicializações remotas, edições de configuração, pushes de firmware e mudanças de preços por usuário nomeado?
- Como as integrações OCPP, OCPI, roaming e pagamento são autenticadas, e como os certificados ou tokens são rotacionados?
- Qual modelo de segregação de rede é recomendado entre carregadores, conectividade de back-end, sistemas de pagamento e TI corporativa?
- Qual é o plano de reversão se um lançamento causar instabilidade em vários carregadores?
- Quais logs, arquivos de configuração e registros de histórico de dispositivos o operador pode exportar sem abrir uma disputa?
- Quem lidera a resposta a incidentes quando o carregador, back-end, caminho de telecomunicações e provedor de pagamento influenciam o evento?
- Quais procedimentos de modo degradado ou retorno manual existem se o controle da nuvem estiver parcialmente indisponível?
A qualidade das respostas importa tanto quanto as próprias respostas. Parceiros maduros respondem com fluxos de trabalho, evidências e definições de limites. Parceiros fracos respondem com garantias amplas e pouco detalhamento operacional.
Resumo Prático
A segurança cibernética em redes de recarga de VEs não é um tópico lateral para as equipes de TI revisarem após a aquisição. Ela faz parte de como os operadores protegem o uptime, como os compradores protegem a flexibilidade futura e como os portfólios evitam atrasos de recuperação evitáveis quando algo dá errado.
A abordagem prática é direta. Mapeie a superfície de ataque além do hardware do carregador. Trate o acesso remoto, a governança de firmware e as integrações de terceiros como pontos de controle de alto impacto. Combine prioridades de segurança com a criticidade do local. Exija propriedade clara de dados, auditabilidade e responsabilidade de incidentes em contratos. Construa playbooks de recuperação que assumam que algumas falhas acontecerão e garanta que o negócio possa continuar operando quando elas ocorrerem.
Para operadores e compradores, essa mentalidade geralmente produz melhores resultados do que perseguir as alegações de segurança mais dramáticas. Na recarga de VEs, uma segurança cibernética forte tem menos a ver com soar rigoroso e mais com tornar a rede controlável, visível e recuperável ao longo de sua vida operacional completa.